Cada pessoa vê só os dados que pode ver
A Dataspheres usa o Unity Catalog para controlar o acesso a cada catálogo, schema e tabela, e o Keycloak para o login. As permissões seguem o perfil de cada usuário, no SQL, nos dashboards e no chat.
- Unity Catalog
- SSO com Keycloak
- OpenLineage
- Marquez
Como a governança funciona
Acesso por perfil
Agrupe as pessoas em perfis e dê a cada perfil o que ele precisa: tabelas, dashboards, ingestão e configurações.
- Um perfil padrão para usuários novos
- Leitura dos dados de ingestão escolhida por conector
- Quem não tem acesso nem vê o schema
Um catálogo por empresa
O Unity Catalog mantém separados o catálogo, os schemas e as tabelas de cada empresa e confere cada operação com as permissões concedidas.
- Permissões de leitura e escrita por schema
- Credenciais temporárias de storage para cada operação
- Dados de empresas diferentes nunca se misturam
Login único
As pessoas entram uma vez pelo Keycloak. As consultas rodam com a identidade do usuário, não com uma conta compartilhada.
- O mesmo login para o app e para o engine SQL
- Execuções em segundo plano mantêm a identidade do dono
- Nenhuma senha de banco compartilhada
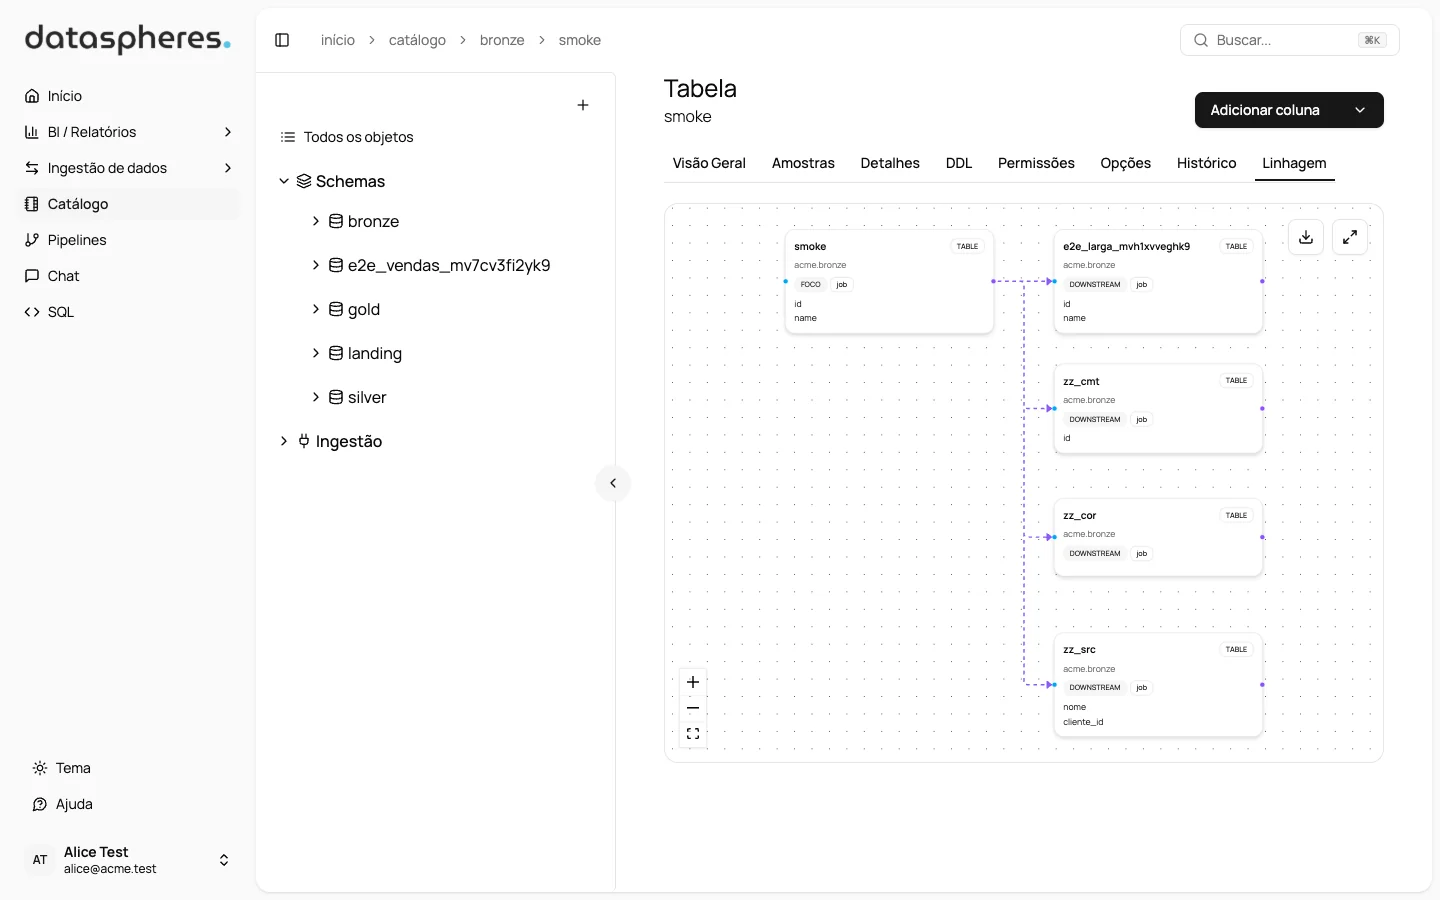
Linhagem de ponta a ponta
O OpenLineage registra de onde cada tabela veio e o que depende dela, da ingestão aos dashboards. O Marquez guarda o grafo.
- Origens e dependentes de cada tabela
- Linhagem de pipelines e de consultas SQL
- Só as tabelas da sua empresa
Veja a Dataspheres com os seus dados
Agende uma demonstração e mostramos o caminho completo, da fonte ao chat.